


記事の目次 8項目 · 16分で読めます
- 1. ランサムウェアとは
- 1.1. 身代金要求型マルウェア「ランサムウェア」
- 1.2. ウイルスとランサムウェアは同じもの?
- 2. ランサムウェアはどのようにコンピューターへ侵入するのか
- 3. ランサムウェアの種類と動作の仕組み
- 3.1. 暗号化型ランサムウェア(Encrypting)
- 3.2. 非暗号化型ランサムウェア(Non-encrypting)
- 3.3. Leakware(Doxware)
- 3.4. モバイル向けランサムウェア
- 3.5. IoT機器やDSLRカメラに現れるランサムウェア
- 4. 世界を騒がせたランサムウェア攻撃
- 4.1. WannaCry
- 4.2. GandCrab
- 4.3. Bad Rabbit
- 4.4. NotPetya
- 4.5. その他の事例
- 5. ランサムウェアの被害者になり得るのは誰か
- 5.1. 企業
- 5.2. 医療機関・政府機関・教育機関
- 5.3. 個人
- 6. ランサムウェアに感染してしまったときの対処法
- 6.1. 身代金は支払うべきか
- 6.2. ランサムウェアをどう駆除するか
- 6.3. データは復元できるのか
- 7. 効果的なランサムウェア対策
- 7.1. データをバックアップする
- 7.2. ソフトウェアをこまめに更新する
- 7.3. 不審なリンクやファイルに注意する
- ランサムウェアやその他のサイバー攻撃の脅威に対して、万全の備えを。
ランサムウェア(Ransomware)とは、コンピューターに侵入して被害者のデータを人質に取り、金銭を要求することを目的とした不正プログラムです。近年、組織や企業にとって最大の脅威となっているのはウイルスではなく、このランサムウェアです。IT部門のシステム管理者は、この「身代金要求型マルウェア」の侵入をいかに防ぐか、あらゆる手を尽くしています。
1. ランサムウェアとは
1.1. 身代金要求型マルウェア「ランサムウェア」
ランサムウェアは、データを暗号化したり、端末へのアクセスをロックしたりすることに特化した不正プログラムの一種です。端末やデータへのアクセスを取り戻すため、利用者は攻撃者に対して一定の金額、すなわち「身代金」を支払わされることになります。日本語では身代金要求型ウイルス、身代金要求型マルウェアとも呼ばれます。
身代金の相場は、個人のパソコンでおよそ$150~$500程度です。組織や企業が狙われた場合には、数千ドル規模に達することもあります。攻撃者は身代金の支払い方法として、主にビットコインまたは銀行送金を指定します。ここ数年、ランサムウェアの配布者がビットコインでの取引を好むのは、匿名性が高く、資金の流れを追跡しにくいためです。
1.2. ウイルスとランサムウェアは同じもの?
コンピューターウイルスという言葉は、ベトナムでも広く知られています。それゆえに、ランサムウェアを含むあらゆる不正プログラムをひとまとめに「ウイルス」と呼ぶ人も少なくありません。しかし実際には、この2つはまったく別の概念です。
ウイルスもランサムウェアも、不正プログラム(マルウェア、英語ではmalware)であることに変わりはありません。このうちウイルスとは、制御不能なほど極めて速いスピードで拡散・感染していく性質を持つマルウェアを指す用語です。
一方でランサムウェアは、「被害者から金銭を脅し取る」ことを目的として設計されたプログラムです。通常、ランサムウェアを拡散させるために、攻撃者はフィッシング詐欺などの手口を用いて利用者を巧みに誘い込みます。
このように性質が異なるため、ランサムウェア型ウイルスに分類される不正プログラムはごく一部に限られます。ランサムウェア型ウイルスという用語は、感染拡大のスピードが「けた外れに凄まじい」身代金要求型マルウェアを指して使われます。その代表例が、WannaCryと呼ばれるランサムウェア型ウイルスです。
2. ランサムウェアはどのようにコンピューターへ侵入するのか
コンピューターがランサムウェアに感染するのは、次のような場合です。
- 出所の不明な海賊版(クラック版)ソフトウェアを探して使用する
- メールの添付ファイル(多くはWordやPDF形式)をクリックする
- ランサムウェアが仕込まれた広告をクリックする
- わいせつな内容など、健全でないサイトにアクセスする
- 偽装されたWebサイトにアクセスする
- このほかにも、攻撃者の手口は年々巧妙になっており、感染経路は多岐にわたります
3. ランサムウェアの種類と動作の仕組み
利用者のパソコンは、本人も気づかないほどささいな操作ひとつでランサムウェアに感染してしまいます。攻撃者は、ランサムウェアを含むファイルをWordやExcel、PDFのように無害な見た目に偽装します。しかし実際には、これらは実行形式のファイル(.exe)です。利用者がクリックした瞬間、ファイルはバックグラウンドで直ちに動作を開始します。
動作の仕組みの違いにより、ランサムウェアは大きくEncrypting(暗号化型)、Non-encrypting(非暗号化型)、Leakware(暴露型)の3種類に分類できます。もっとも現在では、ランサムウェアも技術の進化に追随しており、モバイル向け(AndroidおよびiOS)の亜種やIoT機器を狙うもの、さらにはデジタル一眼レフカメラ(DSLR)まで感染させるものが登場しています。
3.1. 暗号化型ランサムウェア(Encrypting)
暗号化型ランサムウェアは最も一般的なタイプで、利用者のデータ(ファイルやフォルダ)を暗号化します。Crypto Ransomwareという別名でも呼ばれます。
パソコンに侵入した後、このマルウェアはひそかに攻撃者のサーバーと通信し、2つの鍵を生成します。ファイルを暗号化するための公開鍵と、復号に用いる秘密鍵で、秘密鍵は攻撃者のサーバーが保持します。暗号化されたファイルは特定の拡張子に書き換えられ、開こうとしてもエラーになります。
ファイルを暗号化し終えると、暗号化型ランサムウェアは画面上にメッセージを表示し、攻撃を受けたこと、そして身代金を支払う必要があることを通告します。場合によっては、期限を区切って支払いを迫り、圧力をかけてくることもあります。期限を過ぎると復号鍵が破棄される、あるいは要求額が引き上げられる、というわけです。
3.2. 非暗号化型ランサムウェア(Non-encrypting)
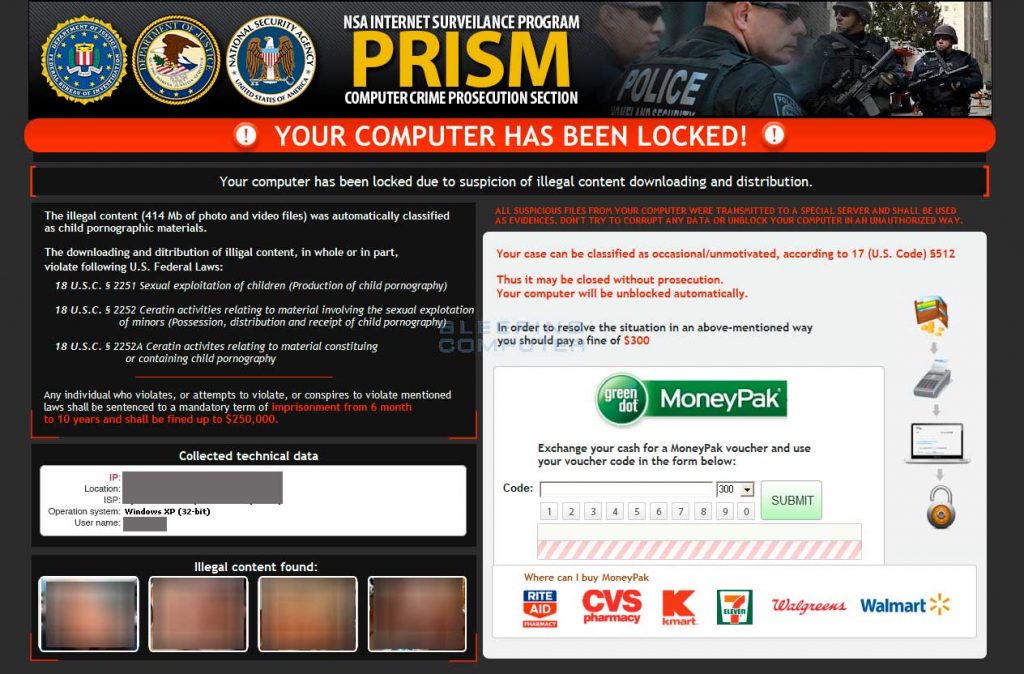
非暗号化型ランサムウェア(Lockerとも呼ばれます)は、被害者のファイルを暗号化しません。その代わりに端末そのものをロックし、利用者を締め出します。被害者は、画面のオン・オフを除いてパソコン上のいかなる操作もできなくなります。画面には、端末を再び使えるようにするための身代金支払い手順が詳しく表示されます。
3.3. Leakware(Doxware)
ランサムウェアの中には、身代金を支払わなければ被害者のデータをインターネット上に公開すると脅すタイプもあります。機微なファイルや個人的な写真をパソコンに保存している人は多く、動揺のあまり攻撃者に支払ってしまうケースも少なくありません。この種のランサムウェアは一般にleakwareまたはdoxwareと呼ばれます。
3.4. モバイル向けランサムウェア
スマートフォンの普及と、世界的にモバイル端末の利用時間が増え続ける流れを受けて、ランサムウェアはモバイルにも進出しました。モバイル向けランサムウェアは通常、データを暗号化するのではなく、データへのアクセスを遮断するタイプ(非暗号化型)として現れます。モバイル上のデータは、オンライン同期(online sync)によって容易に復元できてしまうからです。
モバイル向けランサムウェアが主に狙うのはAndroidです。このOSはサードパーティ製アプリのインストールを許可しているためです。モバイル向けランサムウェアを含む.APKファイルを利用者がインストールすると、次の2つのシナリオが起こり得ます。
- ポップアップ(通知)を表示し続け、他のすべてのアプリへのアクセスを妨害する
- クリックジャッキング(clickjacking)の手法を用い、利用者に意図せず端末管理者権限を与えさせる。これによりモバイル向けランサムウェアはシステムのより深部にアクセスし、さらなる不正行為を実行する
iOSの場合、攻撃者はより手の込んだ戦術を必要とします。たとえばiCloudアカウントを乗っ取り、「探す(Find my iPhone)」機能を悪用して端末へのアクセスをロックする、といった手口です。
3.5. IoT機器やDSLRカメラに現れるランサムウェア
近年、セキュリティ専門家によって、ランサムウェアがARMアーキテクチャも標的にし得ることが実証されました。また、産業用IoT機器をはじめとする各種のInternet-of-Things(IoT)デバイスでも確認されています。
2019年8月には、DSLRカメラをランサムウェアに感染させられることが研究者によって実証されました。デジタルカメラは一般に、画像転送の標準規格であるPTP(Picture Transfer Protocol)を使用しています。研究者は、このプロトコルの脆弱性を突くことで、標的のカメラをランサムウェアに感染させる(あるいは任意のコードを実行させる)ことが可能だと突き止めました。この攻撃は同年8月、ラスベガスで開催されたセキュリティカンファレンスDefconで実演されています。
4. 世界を騒がせたランサムウェア攻撃
4.1. WannaCry
WannaCryは、技術やセキュリティに関心のある方であれば誰もが知る名前でしょう。2017年、このマルウェアはベトナムを含む116か国・25万台のコンピューターに及ぶ、きわめて大規模な被害をもたらしました。
WannaCryは2017年時点で「史上最悪のランサムウェア攻撃」と評され、被害総額は数億から数十億USDに上ると推計されています。このマルウェアは、Microsoft WindowsのSMBプロトコルに存在した脆弱性を悪用し、同一ネットワーク内の他のコンピューターへ自動的に感染を広げました。

わずか4日間で、WannaCryは116か国に拡散し、25万件を超える検体が確認されました。ヨーロッパでは、FedEx、英国国民保健サービス(NHS)、ロシア内務省といった政府機関や大企業が、このランサムウェアによって少なからぬ被害を受けています。
攻撃から数か月後、米国政府はWannaCry攻撃の背後にいる国家として北朝鮮を公式に非難しました。英国政府およびMicrosoftも同様の見解を示しています。
4.2. GandCrab
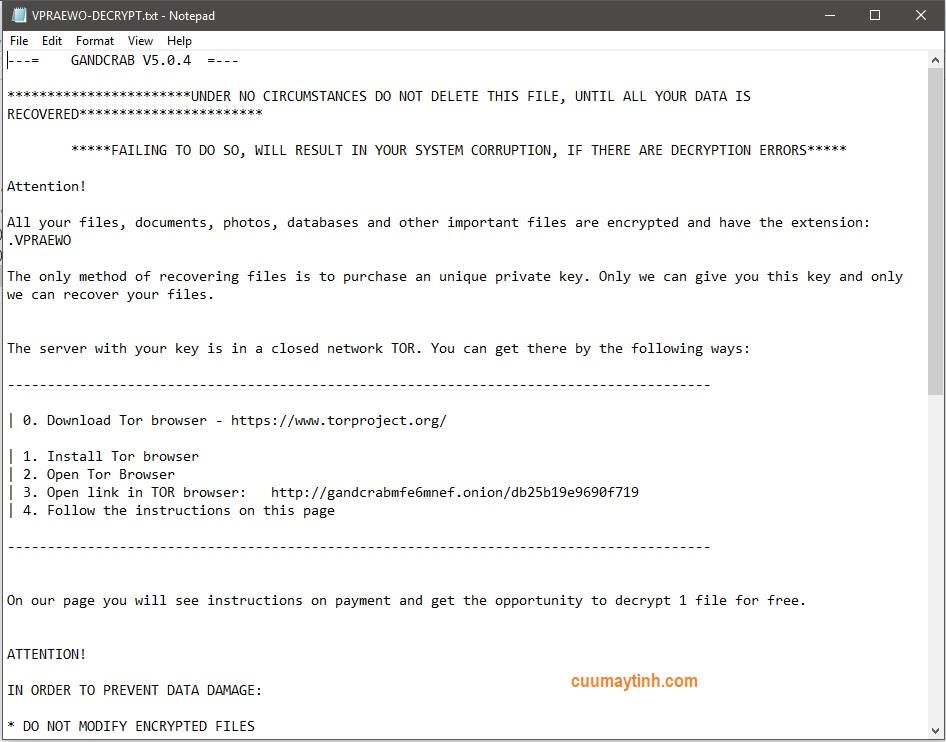
GandCrabは2018年1月下旬に発見された身代金要求型マルウェアです。不正なランディングページへ誘導する広告や、メールを通じて拡散されました。身代金を支払うには、利用者はTorブラウザをインストールし、暗号資産のDashまたはBitcoinで送金する必要があり、金額は暗号化されたファイル数に応じて$200~$1200程度でした。
ベトナムのセキュリティ企業Bkavの統計によると、2018年末の時点でベトナム国内では3,900件のコンピューターがこのランサムウェアによってデータを暗号化され、金銭を要求されました。攻撃者は改良を重ね、4世代にわたって複雑さを増していきました。
4.3. Bad Rabbit
Bad Rabbitは、2017年初頭以降ではWannaCry、NotPetyaに次ぐ3番目に大きなサイバー攻撃を引き起こしたランサムウェアです。東欧の複数の国で猛威を振るい、政府機関や企業を含む組織へ極めて速いスピードで感染を広げました。被害者としては、トルコのオデッサ空港、ウクライナのキエフ地下鉄、ウクライナ運輸省、ロシアの新聞社3社などが挙げられます。

Bad Rabbitは、Adobe Flashの偽の更新要求を通じて拡散しました。改ざんされたWebサイトへ利用者を誘導し、Adobe Flashのインストーラーと称するファイルをダウンロードさせる手口です。この種の通知はインターネット利用者にとって見慣れたものであるだけに、警戒を怠るとたやすく罠にかかってしまいます。
4.4. NotPetya
NotPetyaもWannaCryと同様に、Microsoft製品の脆弱性を悪用しました。出現以降、このランサムウェアはウクライナやヨーロッパの多数のWebサイトへ拡散しています。利用者の操作を介することなく、コンピューターからコンピューターへ、ネットワークからネットワークへと感染を広げられる点が特徴です。さらにNotPetyaは通常の文書ファイルを暗号化するだけでなく、被害者のハードディスクそのものを破壊してしまうため、身代金を支払ったかどうかにかかわらず復旧は不可能でした。
ウクライナ政府を標的としたこの攻撃については、ロシア政府が背後にいるのではないかと多くの専門家が疑いを向けています。
4.5. その他の事例
上記のランサムウェア以外にも、世界的に知られた身代金要求型マルウェアによる攻撃事例として、Reveton(2012年)、CryptoLocker(2013年)、CryptoWall(2014年)、TorrentLocker(2014年)、Fusob(2015年)、SamSam(2016年)などがあります。これらがもたらした被害額は、全世界で数百万USDに達しています。
5. ランサムウェアの被害者になり得るのは誰か
5.1. 企業
企業は身代金要求型マルウェアの最優先の標的です。攻撃者が、成長途上にありながらセキュリティ体制が脆弱な企業を狙うのは当然と言えます。こうした企業は資金力があり、顧客データを削除する、あるいは暗号化するという脅しを突きつけられれば、攻撃者に支払ってしまう可能性が高いからです。
5.2. 医療機関・政府機関・教育機関
加えて、短期間で身代金を支払う可能性が高いと攻撃者に見なされた組織も標的になり得ます。たとえば、データベースへ常時アクセスする必要のある政府機関や医療施設・医療サービスなどです。法律事務所や、機微なデータを大量に保有する組織もまた、攻撃者に口を閉ざしてもらうために金銭を支払う傾向があります。
大学も狙われやすい対象です。膨大な利用者情報を抱えている一方で、セキュリティ担当チームの規模が小さいことが多いためです。
5.3. 個人
組織だけでなく、不正プログラムによる恐喝キャンペーンは個人も標的にします。大企業のCEO、創業者、管理職など、資産を持っていると攻撃者が見込んだ人物を狙った攻撃はこれまでにも数多く発生しています。
とはいえ、一般のインターネット利用者にランサムウェア被害の危険がないという意味ではありません。実際には、誰もがランサムウェアの被害者になり得ます。今日ではインターネット上を自動的に拡散していくランサムウェアが数多く存在し、たった一度のクリックでパソコンが「機能停止」に追い込まれることもあるのです。
6. ランサムウェアに感染してしまったときの対処法
6.1. 身代金は支払うべきか
攻撃者があなたのパソコンにマルウェアを仕込む最大の目的は、単純に金銭です。慌てて早く支払えば支払うほど、攻撃者はいっそう増長します。それだけではありません。相手は詐欺師であり、これは公正な取引ではないのです。身代金を支払ったところで、データを取り戻せる保証はどこにもありません。だからこそ、セキュリティ専門家も各国当局も、攻撃者への身代金支払いは行うべきでないと勧告しています。
身代金要求型マルウェアに感染しても、慌てて攻撃者に支払ってはいけません。理由は2つあります。第一に、支払ってもデータの安全が保証されるわけではないこと。第二に、感染したランサムウェアにはすでに復号ツールが存在する場合があることです。まずはセキュリティ専門家に直ちに連絡し、最も負担の少ない対処方法を検討してください。CyStack Security 最高技術責任者 グエン・ヒュー・チュン氏
6.2. ランサムウェアをどう駆除するか
もし社内の共有ネットワークにパソコンが接続されているなら、最初に行うべきは自分の端末をネットワークから切り離すことです。同じネットワーク上の他の端末へマルウェアが広がるのを防ぐためです。
パソコン自体はロックされておらず、データだけが暗号化されている場合は、セーフモードで起動する、アンチウイルスソフトを実行してランサムウェアを除去する、あるいは手動で削除するといった駆除手順を参照するとよいでしょう。
パソコンがロックされてしまっている場合、駆除の作業はさらに複雑になり、CryptoLockerの除去が必要になります。この場合は、専門のセキュリティサービスに相談し、速やかに支援を受けてください。
6.3. データは復元できるのか
被害者の多い有名なランサムウェアについては、専門家がランサムウェアの除去とデータ復元のためのプログラムを開発している場合があります。これらの利用にはコンピューターに関する一定の専門知識が求められます。関心があれば、No More RansomやFree Ransom Decryptorsを参照してみてください。
とはいえ、攻撃者の手口は年々巧妙になっており、ランサムウェアの挙動を事前に予測することはできません。新種のランサムウェアが出回った直後は、感染したケースのほとんどでデータを復元できないのが実情です。だからこそ最も大切なのは、取り返しのつかない事態に陥らないよう、今日からランサムウェア対策の知識を身につけておくことなのです。
7. 効果的なランサムウェア対策
7.1. データをバックアップする
まず、パソコン内のデータをこまめにバックアップすることが欠かせません。バックアップ対象のデータ量が大きい場合は、外付けハードディスクが適した選択肢になります。50GB未満であれば、Dropbox、Google Drive、Mega、One Driveといったクラウドストレージサービスから始めるとよいでしょう。日々重要なデータを扱っているのであれば、バックアップは毎日実施すべきです。万一パソコンが攻撃を受けても、データが破壊される心配をせずに済みます。
7.2. ソフトウェアをこまめに更新する
ソフトウェアの更新では、旧バージョンに残っていたセキュリティ上の欠陥が修正され、利用者の情報がより安全に保護されます。特にブラウザ、Flash、Javaといったプログラムは、常に最新の状態に保つよう心がけてください。
さらに、アンチウイルスソフトも注意を払うべき重要なプログラムのひとつです。まだ導入していない場合は、できるだけ早くインストールしてください。Kaspersky、Norton、McAfee、ESET、あるいはWindows標準のウイルス対策機能であるWindows Defenderは、いずれも信頼できるプログラムです。すでに導入済みであれば、常に最新バージョンへ更新しましょう。アンチウイルスソフトは、ランサムウェアのような不正ファイルを検出すると同時に、出所不明なアプリケーションの動作をパソコン上でブロックしてくれます。
7.3. 不審なリンクやファイルに注意する
これは攻撃者がよく用いる詐欺の手口です。メールやFacebookのメッセージでダウンロードリンクを送りつけ、重要な資料だ、相手の興味を引く内容だと信じ込ませます。ダウンロードしたファイルは.docx、.xlxs、.pptx、.pdfといった形式に見えますが、実体は.exe(実行可能なプログラム)です。利用者がクリックしてファイルを開いた瞬間、マルウェアが動き出します。
そのため、ダウンロードをクリックする前に、送信者のアドレスやメール・メッセージの内容の信頼性を十分に確認してください。すでにダウンロードしてしまった場合は、拡張子をよく確認するか、直接クリックせずWordやExcel、PowerPointなどから開くようにしましょう。.exeを偽装したファイルであれば、これらのソフトはエラーを出して開けません。


