Ransomware là gì? Cách Phòng chống Mã Độc Tống Tiền
25/12/2024

Ransomware là một loại phần mềm độc hại có mục đích tống tiền người dùng bằng cách xâm nhập vào máy tính và thao túng dữ liệu của nạn nhân. Trong những năm gần đây, không phải virus, mà chính ransomware mới là mối đe dọa đối với các tổ chức, doanh nghiệp. Các quản trị viên hệ thống IT luôn tìm mọi cách để ngăn chặn sự xâm nhập của loại “mã độc tống tiền” này.

1. Ransomware là gì?

1.1. Mã độc tống tiền Ransomware

Ransomware là một dạng phần mềm độc hại chuyên mã hóa dữ liệu hoặc khóa quyền truy cập thiết bị của người dùng. Để được trả lại quyền truy cập thiết bị hoặc dữ liệu, người dùng phải trả cho hacker một khoản tiền nhất định, gọi là tiền chuộc. Ransomware còn được biết đến với cái tên phần mềm tống tiền hay mã độc tống tiền.

Mức tiền chuộc thông thường rơi vào khoảng $150 – $500 cho máy tính cá nhân. Đối với các tổ chức, doanh nghiệp thì có thể lên đến hàng ngàn đô. Hacker chủ yếu yêu cầu nạn nhân trả tiền chuộc bằng bitcoin hoặc chuyển khoản. Trong vài năm gần đây, những kẻ phát tán ransomware ưa thích giao dịch tiền chuộc bằng bitcoin vì tính bảo mật cao và khó để truy lùng dấu vết.

1.2. Virus vs. Ransomware: giống hay khác?

Virus máy tính là một khái niệm quen thuộc với người Việt. Cũng chính vì lẽ đó, mà nhiều người gọi chung tất cả các phần mềm độc hại là virus, bao gồm cả ransomware. Thực tế, chúng là 2 khái niệm hoàn toàn khác nhau.

Virus và Ransomware đều là phần mềm độc hại (hay còn gọi là mã độc, tiếng Anh là ‘malware’). Virus là thuật ngữ chỉ những malware có khả năng phát tán và lây lan cực kỳ nhanh, tới mức không thể kiểm soát nổi.

Trong khi đó, Ransomware là những phần mềm được thiết kế với mục đích “tống tiền nạn nhân”. Thông thường, để phát tán ransomware, kẻ xấu cần sử dụng các phương thức lừa đảo phishing để dụ người dùng “cắn câu”.

Do 2 đặc tính khác nhau kể trên, chỉ một số rất ít phần mềm độc hại được xét vào loại Virus Ransomware. Thuật ngữ Virus Ransomware được sử dụng để chỉ những phần mềm tống tiền có tốc độ lây lan “đặc biệt khủng khiếp”. Nổi bật trong đó là virus ransomware có tên WannaCry.

2. Ransomware xâm nhập vào máy tính như thế nào?

Máy tính bị nhiễm mã độc tống tiền ransomware khi:

  • Tìm và sử dụng các phần mềm crack, không rõ nguồn gốc
  • Click vào file đính kèm trong email (thường là file word, PDF)
  • Click vào các quảng cáo chứa mã độc tống tiền
  • Truy cập vào website chứa nội dung đồi trụy, không lành mạnh
  • Truy cập vào website giả mạo.
  • Và còn nhiều cách lây nhiễm ransomware khác do tính sáng tạo của hacker được cải thiện theo thời gian.

3. Phân loại ransomware và cách thức hoạt động

Máy tính người dùng thường bị nhiễm ransomware chỉ ngay sau một thao tác nhỏ mà chính họ cũng không để ý. Hacker tạo cho những file chứa mã độc tống tiền một vẻ ngoài vô hại, giống như một file word, excel hay PDF. Tuy nhiên, thực tế thì đây lại là các file thực thi mã (.exe). Một khi người dùng click vào chúng, các file này sẽ ngay lập tức chạy ngầm trên nền máy tính.

Dựa vào một số điểm khác nhau trong cách thức hoạt động, có thể chia ransomware thành 3 loại chính: Encrypting, Non-encrypting, Leakware. Tuy nhiên hiện nay ransomware đã theo kịp tốc độ phát triển của công nghệ và xuất hiện thêm các chủng ransomware trên mobile (Android và iOS), ransomware trong IoT hay thậm chí máy ảnh DSLR cũng có thể bị lây nhiễm phần mềm độc hại này.

3.1. Ransomware mã hóa (Encrypting)

Encrypting Ransomware là loại phần mềm tống tiền phổ biến nhất, chúng mã hóa dữ liệu (tệp tin và thư mục) của người dùng. Tên khác của Encrypting Ransomware là Crypto Ransomware.

Sau khi xâm nhập vào máy tính của bạn, chúng sẽ âm thầm kết nối với server của kẻ tấn công, tạo ra hai chìa khóa – một khóa công khai để mã hóa các file của bạn, một khóa riêng do server của hacker nắm giữ, dùng để giải mã. Các file này sẽ bị đổi đuôi thành những định dạng nhất định và báo lỗi khi người dùng cố gắng mở.

Sau khi mã hóa file, crypto ransomware sẽ hiển thị một thông báo trên máy tính của bạn, thông báo về việc bạn đã bị tấn công và phải trả tiền chuộc cho chúng. Trong một vài trường hợp, kẻ tấn công còn tạo thêm áp lực bằng cách đòi hỏi nạn nhân phải trả tiền trong thời hạn nhất định. Sau thời hạn đó, khóa giải mã file sẽ bị phá hủy hoặc mức tiền chuộc sẽ tăng lên.

3.2. Ransomware không mã hóa (Non-encrypting)

Non-encrypting ransomware (hay còn gọi là Locker) là loại phần mềm không mã hóa file của nạn nhân. Tuy nhiên, nó khóa và chặn người dùng khỏi thiết bị. Nạn nhân sẽ không thể thực hiện được bất kỳ thao tác nào trên máy tính (ngoại trừ việc bật – tắt màn hình). Trên màn hình cũng sẽ xuất hiện hướng dẫn chi tiết về cách thanh toán tiền chuộc để người dùng có thể truy cập lại và sử dụng thiết bị của mình.
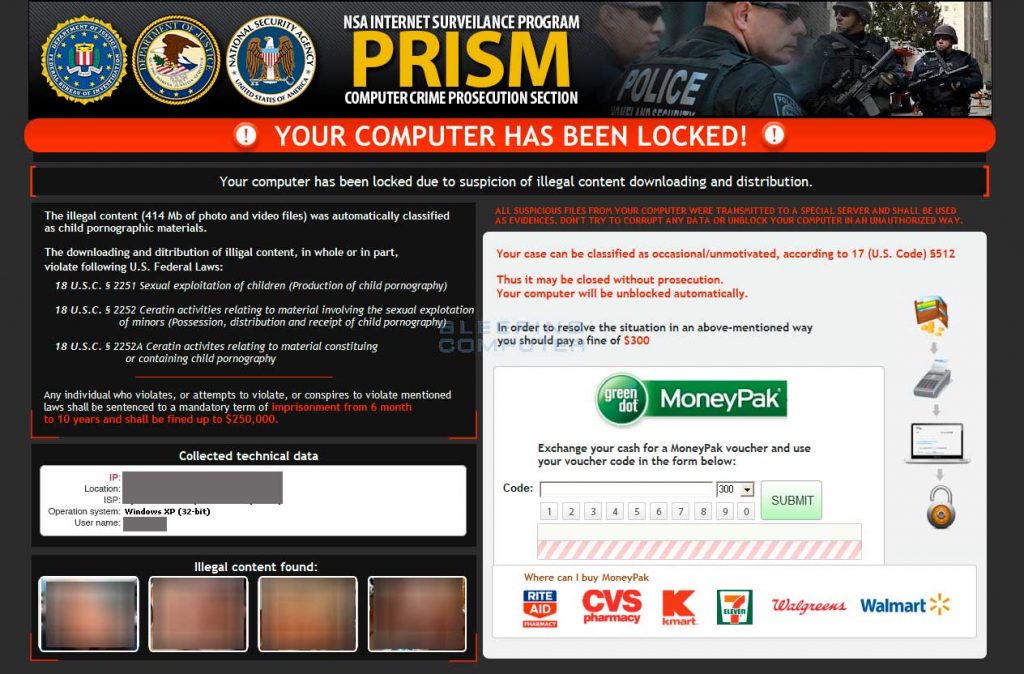
reveton ransomware
Reveton (một loại locker ransomware) giả mạo cảnh sát, cáo buộc người dùng truy cập thông tin phạm pháp để đòi tiền chuộc

3.3. Leakware (Doxware)

Một số loại ransomware đe dọa công khai dữ liệu của nạn nhân lên mạng nếu không chịu trả tiền chuộc. Nhiều người có thói quen lưu trữ các file nhạy cảm hoặc ảnh cá nhân ở máy tính nên sẽ không tránh khỏi việc hoảng loạn, cố gắng trả tiền chuộc cho hacker. Loại ransonware này thường được gọi là leakware hoặc doxware.

3.4. Mobile ransomware

Với sự phổ biến của smartphone và xu hướng sử dụng điện thoại di động thường xuyên hơn diễn ra trên toàn cầu, ransomware đã xuất hiện trên mobile. Thông thường, Mobile Ransomware xuất hiện dưới dạng phần mềm chặn người dùng khỏi việc truy cập dữ liệu (loại non-encrypting) thay vì mã hóa dữ liệu. Bởi vì dữ liệu trên mobile có thể dễ dàng khôi phục thông qua đồng bộ hóa trực tuyến (online sync).

Mobile ransomware thường nhắm vào nền tảng Android, vì hệ điều hành này cấp quyền “Cài đặt ứng dụng” cho bên thứ ba. Khi người dùng cài đặt file .APK chứa mobile ransomware, sẽ có 2 kịch bản có thể xảy ra:

  • Chúng sẽ hiển thị pop-up (tin thông báo) chặn không cho người dùng truy cập vào tất cả các ứng dụng khác.
  • Sử dụng hình thức “bắt buộc nhấp chuột” (clickjacking) để khiến người dùng vô tình cấp quyền quản trị thiết bị. Khi đó, mobile ransomware sẽ truy cập sâu hơn vào hệ thống và thực hiện các hình thức vi phạm khác.

Đối với hệ điều hành iOS, kẻ tấn công cần áp dụng những chiến thuật phức tạp hơn, chẳng hạn như khai thác tài khoản iCloud và sử dụng tính năng “Find my iPhone” để khóa quyền truy cập vào thiết bị.

3.5. Ransomware xuất hiện trong IoT và máy ảnh DSLR

Gần đây, các chuyên gia an ninh mạng đã chứng minh rằng ransomware cũng có thể nhắm mục tiêu các kiến ​​trúc ARM. Cũng như có thể được tìm thấy trong các thiết bị Internet-of-Things (IoT) khác nhau, chẳng hạn như các thiết bị IoT công nghiệp.

Vào tháng 8 năm 2019, các nhà nghiên cứu đã chứng minh rằng có thể lây nhiễm máy ảnh DSLR bằng ransomware. Các máy ảnh kỹ thuật số thường sử dụng Giao thức truyền hình ảnh PTP (Picture Transfer Protocol – giao thức chuẩn được sử dụng để truyền ảnh). Các nhà nghiên cứu nhận thấy rằng có thể khai thác lỗ hổng trong giao thức để lây nhiễm máy ảnh mục tiêu bằng ransomware (hoặc thực thi bất kỳ mã tùy ý nào). Cuộc tấn công này đã được thử nghiệm tại hội nghị bảo mật Defcon ở Las Vegas hồi tháng 8 năm nay.

4. Những vụ tấn công ransomware nổi tiếng

4.1. WannaCry

WannaCry chắc hẳn không còn là một cái tên xa lạ với những ai quan tâm đến công nghệ và bảo mật. Năm 2017, mã độc này đã hoành hành với quy mô cực lớn – 250.000 máy tính tại 116 quốc gia, trong đó có Việt Nam.

WannaCry được đánh giá là “vụ tấn công ransomware kinh khủng nhất trong lịch sử” cho đến năm 2017, ước tính tổng thiệt hại lên đến hàng trăm triệu đến hàng tỉ USD. Mã độc này lợi dụng một lỗ hổng trong giao thức SMB của hệ điều hành Microsoft Windows để tự động lan rộng ra các máy tính khác trong cùng mạng lưới.

Chỉ trong 4 ngày, WannaCry đã lan rộng trong 116 nước với hơn 250.000 mã độc được phát hiện. Tại châu Âu, những tổ chức chính phủ, doanh nghiệp lớn như FedEx, Hệ thống Dịch vụ Y tế Quốc gia Anh và Bộ Nội vụ Nga đều đã gánh chịu hậu quả không nhỏ từ loại ransomware này.

Vài tháng sau vụ tấn công, chính phủ Mỹ đã chính thức buộc tội Triều Tiên là quốc gia đứng sau các vụ tấn công WannaCry. Ngay cả chính phủ Anh và Microsoft cũng có suy đoán tương tự.

4.2. GandCrab

GandCrab là mã độc tống tiền được phát hiện vào cuối tháng 1/2018. Mã độc này được phát tán qua các quảng cáo dẫn tới trang đích chứa mã độc hoặc lây nhiễm qua email. Để trả tiền chuộc, người dùng phải cài trình duyệt Tor, thanh toán bằng tiền điện tử Dash hoặc Bitcoin, với giá trị khoảng $200 – $1200 tùy theo số lượng file bị mã hóa.
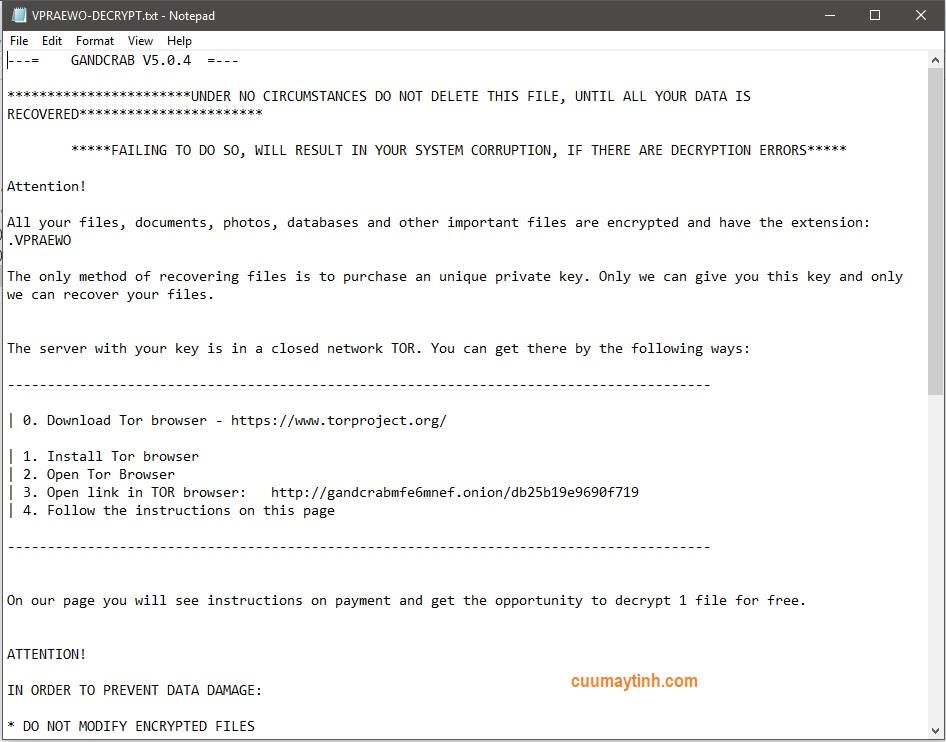
GandCrab 5.0.4

Theo thống kê của Bkav, vào thời điểm cuối năm 2018, tại Việt Nam đã có 3.900 trường hợp máy tính bị ransomware này mã hóa dữ liệu tống tiền. Hacker cũng liên tục cải tiến nâng cấp qua 4 thế hệ với độ phức tạp ngày càng cao.

4.3. Bad Rabbit

Bad Rabbit là một ransomware đã gây nên đợt tấn công an ninh mạng lớn thứ 3 kể từ đầu 2017 sau WannaCry và NotPetya. Ransomware này đã hoành hành ở nhiều quốc gia Đông Âu, trong đó có cả các đơn vị chính phủ và doanh nghiệp với tốc độ lan truyền rất nhanh. Các nạn nhân của Bad Rabbit có thể kể đến sân bay Odessa ở Thổ Nhĩ Kỳ, hệ thống tàu điện ngầm Kiev ở Ukraine, Bộ giao thông Ukraine và 3 tờ báo của Nga.

Thông báo cập nhật Adobe Flash giả mạo trên một trang web đã bị hack

Bad Rabbit được phát tán thông qua một yêu cầu cập nhật Adobe Flash giả mạo. Ransomware này dụ người dùng truy cập vào các trang web đã bị hack để tải về file cài đặt Adobe Flash. Đối với người dùng Internet, những thông báo như vậy không còn quá xa lạ. Vậy nên, nếu không cảnh giác sẽ rất dễ mắc bẫy.

4.4. NotPetya

NotPetya cũng lợi dụng lỗ hổng của Microsoft tương tự như WannaCry. Kể từ khi xuất hiện, ransomware này đã lan rộng trên nhiều website của Ukraine, châu Âu,… Chúng có thể lây lan từ máy tính này sang máy tính khác, từ mạng này sang mạng khác mà không cần thông qua thao tác của người dùng. Đặc biệt, NotPetya không chỉ mã hóa các file tài liệu thông thường, chúng phá hủy ổ cứng của máy nạn nhân đến mức không thể khôi phục dù nạn nhân có trả tiền chuộc hay không.

Nhiều chuyên gia đã nghi ngờ cuộc tấn công nhắm vào chính phủ Ukraine này đứng sau bởi chính phủ Nga.

4.5. Một số vụ khác

Ngoài những ransomware kể trên, còn có một vài vụ tấn công tống tiền bằng phần mềm khá nổi tiếng trên thế giới như Reveton (2012), CryptoLocker (2013), CryptoWall (2014), TorrentLocker (2014), Fusob (2015), SamSam (2016). Số tiền thiệt hại mà những phần mềm này gây ra lên tới hàng triệu USD trên toàn cầu.

5. Những ai có thể trở thành nạn nhân của ransomware?

5.1. Doanh nghiệp

Các doanh nghiệp là mục tiêu hàng đầu của phần mềm tống tiền. Không ngạc nhiên khi hacker chọn những doanh nghiệp đang phát triển nhưng có hệ thống bảo mật lỏng lẻo để tấn công ransomware. Những công ty này có tài chính tốt, và thường sẽ chi trả cho hacker khi đứng trước những lời đe dọa xóa hoặc mã hóa dữ liệu khách hàng.

5.2. Tổ chức y tế – chính phủ – giáo dục

Bên cạnh đó, một số tổ chức cũng có thể trở thành đối tượng bị tấn công vì hacker cho rằng họ có khả năng sẽ trả tiền chuộc trong thời gian ngắn. Ví dụ như các cơ quan chính phủ hay các cơ sở, dịch vụ y tế – những đơn vị phải thường xuyên truy cập vào cơ sở dữ liệu. Các công ty luật hoặc các tổ chức sở hữu nhiều dữ liệu nhạy cảm cũng sẽ sẵn sàng bỏ tiền ra để kẻ tấn công giữ im lặng.

Hacker cũng có thể nhắm đến các trường đại học vì các đơn vị này thường có đội ngũ bảo mật nhỏ, trong khi lại sở hữu một nền tảng thông tin người dùng lớn.

5.3. Cá nhân

Bên cạnh các tổ chức, các chiến dịch tống tiền bằng phần mềm độc hại cũng nhắm tới cá nhân. Đã có nhiều vụ tấn công nhắm tới những người mà kẻ xấu tin là có tiền, những CEO – Founder – Manager của các công ty, tập đoàn lớn.

Tuy nhiên, điều đó không có nghĩa là những cá nhân bình thường sử dụng Internet thì không có nguy cơ bị tấn công bởi ransomware. Trên thực tế, bất cứ ai cũng có thể trở thành nạn nhân của ransomware. Bởi hiện nay có rất nhiều loại ransomware có thể tự động lan rộng khắp Internet. Chỉ một cú click đơn giản cũng có thể làm “tê liệt” máy tính người dùng.

6. Cách xử lý khi máy tính nhiễm ransomware

6.1. Có nên trả tiền chuộc?

Mục đích quan trọng nhất của hacker khi cài mã độc vào máy tính của bạn đơn giản là tiền. Bạn càng hoảng loạn và trả tiền càng nhanh, chúng sẽ lại càng lộng hành. Không chỉ vậy, bạn đang đối mặt với một kẻ lừa đảo, và đây không phải một vụ trao đổi công bằng. Trả tiền chuộc cho chúng sẽ không thể đảm bảo được việc bạn có lấy lại được dữ liệu hay không. Chính vì vậy, các chuyên gia an ninh mạng và chính quyền khuyến cáo không nên trả tiền chuộc cho hacker.

Khi bị nhiễm mã độc tống tiền, không nên vội vàng trả tiền chuộc cho hacker vì các lý do: thứ nhất, dù có trả cũng không đảm bảo dữ liệu sẽ an toàn. Thứ hai, đôi khi người dùng bị nhiễm ransomware đã có bộ giải mã. Bạn cần liên hệ ngay với các chuyên gia An ninh mạng để có phương án xử lí ít tốn kém nhất.Ông Nguyễn Hữu Trung – Giám đốc công nghệ, CyStack Security.

6.2. Gỡ bỏ ransomware khỏi máy tính như thế nào?

Nếu máy tính của bạn đang kết nối với mạng chung của công ty, việc đầu tiên bạn cần làm là ngắt kết nối mạng từ thiết bị của mình để mã độc không lan truyền rộng ra nhiều thiết bị khác trên cùng network.

Nếu máy tính của bạn không bị khóa mà chỉ có dữ liệu bị mã hóa, bạn có thể tham khảo hướng dẫn chi tiết cách gỡ bỏ ransomware bằng cách bật chế độ Safe Mode, chạy phần mềm antivirus để loại bỏ ransomware, hoặc gỡ bỏ thủ công.

Nếu máy tính của bạn đã bị khóa, công đoạn gỡ bỏ ransomware sẽ phức tạp hơn và bạn sẽ cần gỡ bỏ CryptoLocker. Trong trường hợp này hãy tìm đến các dịch vụ bảo mật chuyên nghiệp để được hỗ trợ kịp thời.

6.3. Có thể khôi phục dữ liệu được không?

Đối với các loại ransomware nổi tiếng mà nhiều người đã bị nhiễm, một số chuyên gia đã phát triển các chương trình loại bỏ ransomware và khôi phục dữ liệu cho người dùng. Những chương trình này đòi hỏi trình độ chuyên môn nhất định về máy tính. Nếu quan tâm, bạn có thể tham khảo No More Ransom, Free Ransom Decryptors.

Tuy nhiên, thủ đoạn của hacker ngày càng tinh vi, cách thức hoạt động của các loại ransomware cũng không thể lường trước được. Khi một loại ransomware mới bị phát tán, hầu hết các trường hợp bị nhiễm đều không thể khôi phục dữ liệu. Chính vì vậy, điều quan trọng nhất là bạn cần trang bị kiến thức phòng chống ransomware ngay hôm nay, để không gặp phải những tình huống đáng tiếc.

7. Cách phòng chống ransomware hiệu quả

7.1. Sao lưu dữ liệu

Trước tiên, cần phải thường xuyên sao lưu dữ liệu trong máy tính. Đối với lượng dữ liệu cần sao lưu lớn, ổ cứng tách rời là một lựa chọn phù hợp. Đối với lượng dữ liệu cần sao lưu dưới 50GB, bạn có thể bắt đầu với các dịch vụ lưu trữ dữ liệu trên đám mây như Dropbox, Google Drive, Mega hoặc One Drive. Nếu mỗi ngày bạn đều làm việc với các dữ liệu quan trọng thì nên thực hiện backup dữ liệu hàng ngày. Trong trường hợp máy tính bị tấn công, điều này sẽ giúp bạn không cần lo lắng về việc dữ liệu bị phá hủy.

7.2. Thường xuyên cập nhật phần mềm

Các bản cập nhật của phần mềm sẽ thường được vá lỗi bảo mật còn tồn tại trong phiên bản cũ, bảo vệ an toàn thông tin cho người dùng hơn. Bạn nên đặc biệt chú ý cập nhật thường xuyên các chương trình như trình duyệt, Flash, Java.

Ngoài ra, anti-virus cũng là một trong những chương trình quan trọng bạn nên để tâm đến. Nếu máy tính của bạn chưa có phần mềm diệt virus thì hãy cài đặt càng sớm càng tốt. Kaspersky, Norton, McAfee, ESET hoặc Windows Defender – giải pháp phòng chống virus mặc định của Windows đều là những chương trình bạn có thể tin tưởng. Nếu đã cài đặt, hãy thường xuyên cập nhật phiên bản mới nhất của phần mềm. Phần mềm diệt virus sẽ giúp phát hiện các tệp độc hại như ransomware, đồng thời ngăn chặn hoạt động của các ứng dụng không rõ nguồn gốc trong máy tính của bạn.

Đây là phương thức lừa đảo khá phổ biến của hacker: Gửi email hoặc nhắn tin qua Facebook, đính kèm link download và nói rằng đó là file quan trọng hoặc chứa nội dung hấp dẫn với mục tiêu. Khi tải về, file thường nằm ở dạng .docx, .xlxs, .pptx hoặc .pdf, nhưng thực chất đó là file .exe (chương trình có thể chạy được). Ngay lúc người dùng click mở file, mã độc sẽ bắt đầu hoạt động.

Chính vì vậy, trước khi click download về máy, nên kiểm tra kĩ mức độ tin cậy của địa chỉ người gửi, nội dung email, tin nhắn,… Nếu download về rồi, hãy xem kĩ đuôi file là gì, hoặc sử dụng Word, Excel, PowerPoint,… để mở file thay vì click trực tiếp. Nếu là file .exe giả dạng thì phần mềm sẽ báo lỗi không mở được.
oàn diện trước nguy cơ từ ransomware và các hình thức tấn công mạng khác.

Bài viết liên quan

Định nghĩa chi tiết về Tester, QA, QC

QA = phòng ngừa lỗi | QC = phát hiện lỗi | Tester = tập con của QC

  • QA (Quality Assurance): Đảm bảo chất lượng - Tập trung vào việc xây dựng, quản lý và cải tiến quy trình sản xuất/phát triển để ngăn ngừa lỗi phát sinh ngay từ đầu.
  • QC (Quality Control): Kiểm soát chất lượng - Tập trung vào việc trực tiếp kiểm tra, đánh giá sản phẩm thực tế để phát hiện và loại bỏ lỗi trước khi bàn giao cho người dùng.
  • Tester: Kiểm thử (người chạy kịch bản, tìm lỗi trên phần mềm hoặc sản phẩm).

Bảng so sánh chi tiết QA, QC và Tester

Tiêu chíQA – Quality AssuranceQC – Quality ControlTester / Kiểm thử viên
Bản chấtPhòng ngừa lỗi (Prevention)Phát hiện lỗi (Detection)Phát hiện lỗi (Detection)
Tập trung vàoQuy trìnhSản phẩm & việc tuân thủ quy trìnhSản phẩm (thực thi kiểm thử)
Câu hỏi cốt lõi“Quy trình đã đúng chưa?”“Sản phẩm đạt yêu cầu chưa?”“Còn lỗi nào chưa tìm ra?”
Thời điểm tham giaXuyên suốt vòng đời dự ánGiai đoạn kiểm thử & sau phát triểnChủ yếu trong giai đoạn kiểm thử
Hoạt động tiêu biểuĐịnh nghĩa quy trình, chuẩn chất lượng, đánh giá & cải tiến, đào tạoLập kế hoạch test, giám sát tuân thủ, kiểm soát chất lượng đầu raViết & chạy test case, log bug trên Jira, theo dõi sửa lỗi
Có cần biết code?Không nhất thiết (thiên về quy trình)Manual: không · Automation: cóManual: không · Automation: có
Khuynh hướngThiết lập & cải tiếnXác nhận (“confirm”) đúng yêu cầuKhám phá để “phá” (“break”), tìm lỗi
Quan hệBao trùm QC & TestingBao gồm TestingTập con của QC

Quan hệ giữa QA, QC và Testing

Có thể hình dung theo quan hệ tập con: Testing ⊂ QC ⊂ QA. QA là lớp bao ngoài cùng - chịu trách nhiệm về quy trình đảm bảo chất lượng cho toàn dự án. QC nằm trong QA - tập trung kiểm soát sản phẩm có đúng yêu cầu không. Testing lại là một hoạt động bên trong QC - trực tiếp thực thi để tìm lỗi. Nói ngắn gọn: QA phòng ngừa lỗi, QC + Testing phát hiện lỗi.

Trong doanh nghiệp thực tế có tách bạch 3 vai trò không?
Trên lý thuyết đây 3 vai trò tách bạch, nhưng thực tế đặc biệt ở các công ty SMEs tại Việt Nam gần hư không có ranh giới rõ ràng mà sẽ hay bị gộp chung:

Ví dụ: nhiều nơi gộp QC và Tester làm một, gọi chung là QC hoặc Tester.
Chức danh “QA” ở một số công ty thực chất làm công việc của QC/Tester (kiểm thử sản phẩm), không thuần về quy trình.
Ở công ty lớn hoặc công ty có quy trình chuẩn (outsourcing, product lớn) thì 3 vai trò tách rõ hơn

Lưu ý khi đọc tin tuyển dụng: đừng chỉ nhìn chức danh, hãy đọc phần mô tả công việc (JD) để biết vị trí đó thực chất làm QA (quy trình) hay QC/Testing (kiểm thử sản phẩm).

Xu hướng thị trường hiện tại thì nên theo QA, QC hay Tester?

Với người mới, con đường phổ biến và dễ vào nhất là bắt đầu từ Manual Test, sau đó rẽ nhánh theo sở thích:

Chọn Tester / QC
Thích trực tiếp “săn lỗi”, tỉ mỉ, muốn vào nghề nhanh mà chưa cần code.
Điểm khởi đầu dễ nhất.
Chọn uplevel Automation
Nếu thấy thích kỹ thuật, sẵn sàng học lập trình => thu nhập thường cao hơn Manual.
Leo rank lên QA
Đã có tư duy hệ thống, thích xây quy trình & chuẩn hóa; thường cần vài năm kinh nghiệm kiểm thử trước.
7-12 triệu lương khởi điểm Fresher (2026)~15 triệu
lương trung bình ngành/tháng
40 -45 triệu
Senior/ Automation/ QA cấp cao

Nguồn: tổng hợp TopCV, ITviec, VietnamWorks, Indeed Việt Nam (2026).

Thời điểm hiện tại, trí tuệ nhân tạo AI đang hỗ trợ cả QA, QC, Tester ở các việc lặp lại như sinh test case, tạo test data. Nhưng phần công việc cần con người bao gồm thiết kế quy trình, kiểm thử khám phá, hiểu nghiệp vụ thì vẫn còn nguyên giá trị và việc “biết dùng công cụ AI” đã thành lợi thế khi xin việc. Vì vậy, hãy luôn trau dồi và tận dụng tất cả lợi thế sẵn có để tối ưu hiệu suất làm việc.

Nếu bạn muốn theo nghề kiểm thử, cách nhanh nhất là học nền tảng Manual Testing rồi thực hành trên dự án thật.

VietIS Education đã thiết kế chương trình đào tạo đặc biệt Testing Bootcamp Thực Chiến Từ Số 0 dành cho những người chưa có nền tảng kiến thức về kiểm thử phần mềm.
Khóa học trang bị lý thuyết từ khái niệm/quy trình/kỹ thuật/công cụ… tới THỰC CHIẾN 02-03 tháng thực tập trong dự án thực tế tại doanh nghiệp để học viên áp dụng ngay kiến thức và kỹ năng đã học vào công việc. Từ đó, tự tin ứng tuyển vào các vị trí chủ chốt trong doanh nghiệp trở thành một Full Stack Tester/ QA Engineer chuyên nghiệp.

NHỮNG KỸ NĂNG CẦN THIẾT ĐỂ APPLY BUSINESS ANALYST THỜI AI

Muốn apply Business Analyst trong thời AI, biết công cụ thôi là chưa đủ. Vậy bạn cần trang bị những kỹ năng gì để thực sự được chọn?

Rất nhiều người khi bắt đầu học Business Analyst đều mặc định một điều: chỉ cần học UML, BPMN, SQL, biết viết User Story, BRD, SRS và làm thêm vài project là đủ để apply job.

Nhưng nếu chỉ dừng ở đó thôi thì chưa đủ.

Trong bối cảnh AI đang hỗ trợ ngày càng tốt các công việc mang tính tài liệu và quy trình, những gì bạn đang dành hàng tháng để luyện tập: từ viết User Story, xây dựng Use Case, tạo Flow Diagram cho đến soạn Requirement Document, đang dần mất đi sự khác biệt. Bởi AI có thể hỗ trợ thực hiện những công việc này nhanh hơn, đầy đủ hơn và gần như tức thời.

Kết quả là "biết công cụ và biết viết tài liệu" từ một lợi thế trở thành điều kiện tối thiểu. Khi ai cũng đạt được mức tối thiểu, thì đó không còn là lý do để bạn được chọn nữa.

Và đây là lúc khoảng cách bắt đầu xuất hiện.

Trong khi bạn vẫn đang tập trung vào việc hoàn thiện tài liệu và sơ đồ, thì doanh nghiệp lại đánh giá ở một level khác: Bạn có thực sự hiểu bài toán kinh doanh không? Bạn có xác định được đâu là vấn đề gốc rễ cần giải quyết không? Và giải pháp bạn đề xuất có tạo ra giá trị thực tế cho doanh nghiệp hay không?

Nói cách khác, giá trị của Business Analyst hiện đại không nằm ở việc viết tài liệu đẹp đến đâu, mà nằm ở khả năng kết nối giữa nhu cầu kinh doanh, người dùng và giải pháp phù hợp.

Đây cũng chính là lý do vì sao nhiều người rơi vào vòng lặp: học rất nhiều, làm rất nhiều, nhưng kết quả apply không thay đổi. Không phải vì họ thiếu nỗ lực, mà vì họ đang xây dựng năng lực theo một cách không còn phù hợp với cách thị trường đang đánh giá.

Vậy nếu muốn apply Business Analyst thời AI, newbie cần phải chuẩn bị kỹ năng gì?

Từ suy nghĩ: “học công cụ = trở thành Business Analyst”, bạn cần chuyển sang: kết hợp business thinking + problem solving + AI workflow để tạo ra giá trị thực tế cho doanh nghiệp.

1. Hiểu business & bài toán nghiệp vụ: Biết doanh nghiệp đang gặp vấn đề gì, mục tiêu kinh doanh là gì và tại sao dự án cần được thực hiện, thay vì chỉ tập trung viết tài liệu.

→ Đây là điểm khác biệt giữa một người “làm BA” và một người có thể trả lời: “giải pháp này giúp doanh nghiệp đạt được điều gì?”.

2. Khai thác yêu cầu và phân tích vấn đề: Đi từ nhu cầu thực tế của stakeholder → phân tích nguyên nhân → làm rõ yêu cầu → đề xuất giải pháp phù hợp, thay vì chỉ ghi nhận thông tin và chuyển tiếp cho đội phát triển.

→ Đây là phần giúp bạn chứng minh năng lực phân tích và tư duy hệ thống, thay vì chỉ đóng vai trò trung gian truyền đạt thông tin.

3. Chuyển yêu cầu thành giải pháp có thể triển khai: Một bộ requirement tốt không chỉ mô tả hệ thống cần làm gì, mà còn phải đảm bảo đội phát triển, kiểm thử và các bên liên quan đều hiểu đúng và thực hiện được.

→ Đây chính là điểm khiến bạn nổi bật hơn so với những ứng viên chỉ biết viết tài liệu hoặc vẽ sơ đồ.

4. Sử dụng AI có kiểm soát: AI có thể hỗ trợ bạn phân tích yêu cầu, xây dựng user story, viết tài liệu hoặc tạo mockup nhanh hơn. Nhưng nếu không hiểu nghiệp vụ và logic phía sau, bạn sẽ không biết đâu là yêu cầu hợp lý và đâu là nội dung AI đang suy diễn sai.

→ Người được chọn không phải là người dùng AI nhiều nhất, mà là người hiểu bài toán kinh doanh, biết tận dụng AI để tăng tốc và vẫn kiểm soát được chất lượng đầu ra.

Khi bắt đầu với mindset này, cách bạn học cũng sẽ thay đổi hoàn toàn. Bạn không còn học rời rạc từng công cụ như UML, BPMN, SQL hay AI Prompting, mà học cách đi từ bài toán kinh doanh → yêu cầu nghiệp vụ → giải pháp → triển khai → giá trị mang lại cho doanh nghiệp. Đồng thời, bạn biết tận dụng AI để tăng tốc toàn bộ quy trình phân tích, nhưng vẫn hiểu rõ bản chất vấn đề và kiểm soát được kết quả.

Đó cũng là sự khác biệt giữa một người “biết làm BA” và một người có thể thực sự trở thành Business Analyst.

Business Analyst Làm Gì? Lộ Trình Và Kỹ Năng “Sống Còn” Cho Người Mới

Trong kỷ nguyên số, doanh nghiệp không chỉ cần công nghệ, họ cần những giải pháp thực tế. Đó là lý do Business Analyst (BA) trở thành "mắt xích" không thể thiếu, kết nối giữa bài toán kinh doanh và lời giải vận hành, hệ thống hoặc công nghệ.

Vậy Business Analyst là gì? BA làm gì trong doanh nghiệp? Bài viết này sẽ giúp bạn hiểu rõ toàn bộ vai trò, công việc, kỹ năng và lộ trình phát triển của một BA – đặc biệt phù hợp với người mới bắt đầu hoặc đang muốn chuyển sang ngành này, dù bạn xuất phát từ IT hay bất kỳ lĩnh vực nào khác như tài chính, vận hành, marketing, giáo dục, bán lẻ hay dịch vụ.

1. Business Analyst là ai?

Hiểu một cách đơn giản nhất, BA là "người phiên dịch" đa năng. Họ đứng giữa Business (Kinh doanh) và các bộ phận thực thi (có thể là IT, vận hành, sản phẩm, tài chính...) để đảm bảo tất cả cùng hiểu đúng vấn đề và cùng đi về một hướng.

Vai trò cốt lõi của một BA là đảm bảo:

  • Doanh nghiệp đang giải quyết đúng vấn đề: Không lãng phí nguồn lực vào những hoạt động không tạo ra giá trị thực tế.
  • Giải pháp được triển khai đúng mục tiêu: Dù đó là phần mềm, quy trình vận hành, chiến dịch marketing hay mô hình kinh doanh.

Vì thế, BA không chỉ “ghi nhận yêu cầu”, mà còn phải hiểu bản chất vấn đề, đặt câu hỏi, phản biện và đề xuất giải pháp tối ưu.

BA có thể làm việc trong rất nhiều bối cảnh khác nhau:

  • Trong doanh nghiệp vận hành: chuẩn hóa quy trình, giảm sai sót
  • Trong công ty công nghệ: phân tích yêu cầu để xây dựng hệ thống/phần mềm
  • Trong ngân hàng: tối ưu quy trình phê duyệt, giảm rủi ro
  • Trong e-commerce: cải thiện trải nghiệm mua hàng, tăng conversion
  • Trong giáo dục: thiết kế lại hành trình học viên

2. BA làm gì trong một dự án hoặc doanh nghiệp?

Công việc của BA trải dài xuyên suốt vòng đời của một dự án, từ lúc hình thành ý tưởng cho đến khi sản phẩm được triển khai và vận hành. Để thành công trong nghề này, có 5 kỹ năng "xương máu" mà bạn không chỉ cần biết, mà phải thực sự làm chủ:

2.1. Thu thập yêu cầu (Requirement Gathering)

Đây là bước đầu tiên nhưng cực kỳ quan trọng. Đừng nghĩ thu thập yêu cầu chỉ là đi hỏi "Anh/chị muốn làm gì?". Sai lầm lớn nhất của BA mới vào nghề là khách hàng nói gì thì ghi nấy.

Công việc thực sự ở đây là "đào bới". Khách hàng đôi khi không biết họ thực sự cần gì, hoặc họ mô tả một giải pháp thay vì nêu vấn đề. BA giỏi phải giống như một thám tử: dùng các buổi phỏng vấn (Interview), thảo luận nhóm (Workshop), khảo sát (Survey) hay thậm chí là ngồi quan sát nhân viên làm việc cả ngày để nhìn ra những "nỗi đau" (pain points) mà chính họ cũng không nhận ra.

BA làm việc trực tiếp với stakeholder (khách hàng, người dùng, team nội bộ, quản lý, đội kỹ thuật...) để hiểu:

  • Vấn đề thực sự là gì
  • Kỳ vọng của họ ra sao
  • Mục tiêu kinh doanh mà họ hướng tới là gì
  • Các ràng buộc về thời gian, chi phí, nguồn lực, quy trình hay công nghệ

BA cần sử dụng nhiều kỹ thuật như: phỏng vấn, workshop, khảo sát, quan sát thực tế để đảm bảo thông tin thu thập là đầy đủ và chính xác.

Điều quan trọng là BA cần phải nghe để hiểu. Nhiều khi thứ stakeholder nói ra chỉ là “mong muốn bề mặt”, còn nhiệm vụ của BA là tìm ra nhu cầu thật sự phía sau.
Ví dụ, họ nói muốn thêm một chức năng mới, nhưng điều họ thực sự cần có thể chỉ là rút ngắn thời gian xử lý, giảm sai sót hoặc cải thiện trải nghiệm người dùng.

2.2. Phân tích nghiệp vụ (Business Analysis)

Sau khi thu thập được thông tin, BA không thể bê nguyên xi những gì khách hàng nói vào hệ thống được.

BA sẽ phải tự hỏi: "Tại sao họ lại làm bước này? Nếu bỏ đi có sao không? Nếu làm theo cách mới thì quy trình sẽ chạy thế nào? Nếu thay đổi một điểm thì các bộ phận khác có bị ảnh hưởng không?". Bạn sẽ vẽ ra luồng công việc hiện tại (AS-IS) để thấy nó đang "tắc" ở đâu, và vẽ ra viễn cảnh tương lai (TO-BE) để mọi thứ trơn tru hơn. Đây là giai đoạn bạn biến những dữ liệu thô thành một chiến lược giải quyết vấn đề.

BA cần phân tích các yếu tố như:

  • Root cause (nguyên nhân gốc rễ)
  • Luồng nghiệp vụ hiện tại (AS-IS)
  • Điểm bất cập trong quy trình hiện tại
  • Đề xuất luồng nghiệp vụ mới (TO-BE)
  • Tác động của thay đổi đến các bên liên quan
  • Giá trị mang lại cho doanh nghiệp và người dùng

Giá trị của BA được thể hiện chính qua giai đoạn này, vì thế đừng bỏ lỡ cơ hội thể hiện bản thân mình.

Đây cũng là lúc BA chứng minh rằng mình không chỉ “biết quy trình”, mà thực sự hiểu cách một doanh nghiệp vận hành. Một BA giỏi có thể nhìn thấy mối liên hệ giữa nghiệp vụ, con người, hệ thống và kết quả cuối cùng, từ đó đưa ra những đề xuất không chỉ đúng về mặt logic mà còn khả thi khi triển khai.

Ở các lĩnh vực khác nhau, phần này vẫn giữ nguyên bản chất:

  • Với IT: tối ưu hệ thống, tính năng
  • Với vận hành: tối ưu quy trình
  • Với marketing: tối ưu hành trình khách hàng
  • Với tài chính: tối ưu dòng tiền, quy trình kiểm soát

2.3. Viết tài liệu nghiệp vụ (Documentation)

BA chịu trách nhiệm chuyển toàn bộ phân tích thành tài liệu rõ ràng, dễ hiểu cho các bên liên quan. Và viết tài liệu không phải là viết văn sớ, mà là viết sao để "ai đọc cũng hiểu giống nhau".

  • Sếp đọc thấy: "À, phần mềm này sẽ giúp công ty tăng doanh thu / giảm chi phí / tối ưu vận hành".
  • Người thực thi đọc thấy: "À, chỗ này mình phải code một chức năng như thế này, xử lý dữ liệu như thế này".
  • Bạn QA đọc thấy: "À, tính năng này cần được kiểm thử với các điều kiện nào để đảm bảo đúng nghiệp vụ".
  • Người dùng đọc thấy: "À, hệ thống này sẽ giúp tôi làm việc nhanh hơn và ít sai hơn".

Từ những bản tài liệu đồ sộ như BRD, SRS cho đến những mẩu User Stories ngắn gọn trong Agile, tất cả đều phải logic, chặt chẽ và không có chỗ cho sự "mập mờ".

=> Một tài liệu tốt không chỉ đầy đủ, mà còn phải logic, nhất quán và tránh gây hiểu sai cho team phát triển.

Ngoài việc mô tả yêu cầu, BA còn phải biết cách sắp xếp thông tin theo thứ tự hợp lý, tách bạch phần nào là business rule, phần nào là luồng xử lý, phần nào là ngoại lệ, phần nào là điều kiện chấp nhận. Viết rõ là một chuyện, viết đúng trọng tâm để người đọc dễ dùng lại là một chuyện khó hơn rất nhiều.

2.4. Truyền đạt giữa Business và các bộ phận thực thi

Đây có lẽ là phần "nghệ thuật" nhất trong nghề BA. Bạn đứng giữa nhiều thế giới:

  • Phía Business: mục tiêu, doanh thu, kỳ vọng
  • Phía thực thi: hệ thống, quy trình, nguồn lực, giới hạn

Nhiệm vụ của bạn là giải thích cho phía Business hiểu tại sao một giải pháp không thể làm ngay lập tức, và thuyết phục phía thực thi rằng một yêu cầu nào đó thực sự quan trọng.

Nếu không có BA, các bên rất dễ "ông nói gà, bà nói vịt".

BA cần đảm bảo các bên hiểu nhau và cùng đi về một hướng.

2.5. Hỗ trợ kiểm thử và triển khai

Nhiều người tưởng viết xong tài liệu là xong việc, nhưng không. Khi giải pháp bắt đầu được triển khai (dù là phần mềm hay quy trình), BA chính là người thẩm định cuối cùng.

Bạn sẽ kiểm tra xem thực tế triển khai có đúng với những gì mình đã phân tích hay không. Sau đó, bạn lại đóng vai trò là "người hướng dẫn", giúp người dùng cuối làm quen với hệ thống hoặc quy trình mới. Nếu có vấn đề phát sinh hoặc hiểu sai nghiệp vụ, bạn chính là người đứng ra "gỡ rối".

BA không kết thúc công việc khi tài liệu được viết xong. Trong quá trình triển khai, BA sẽ:

  • Hỗ trợ kiểm tra (test/validate) giải pháp
  • Đảm bảo kết quả đúng với yêu cầu ban đầu
  • Tham gia nghiệm thu (UAT hoặc tương đương)

3. Vai trò của BA trong các mô hình làm việc khác nhau

Vai trò của một BA không bao giờ là "bất di bất dịch". Tùy vào việc công ty bạn đang chạy theo lối truyền thống hay hiện đại, công việc hằng ngày của bạn sẽ xoay chuyển rất khác nhau.

3.1. BA trong Agile/Scrum

Trong thế giới Agile, mọi thứ diễn ra rất nhanh. Dự án được chia nhỏ thành từng giai đoạn ngắn (thường là 2-4 tuần gọi là Sprint). Ở đây, BA giống như một người đầu bếp tại quầy buffet: vừa làm, vừa quan sát thực khách và điều chỉnh món ăn ngay lập tức. Vì thế, BA cần:

  • Chấp nhận sự thay đổi: Khách hàng có thể đổi ý sau mỗi 2 tuần khi thấy bản demo. Thay vì khó chịu, BA trong Agile coi đó là chuyện bình thường và nhanh chóng cập nhật yêu cầu mới.Trong Agile, BA thường làm việc rất sát với team và có thể đảm nhận vai trò gần với Product Owner.
  • Viết và quản lý Backlog (User Stories): Thay vì viết một quyển "bí kíp" dày cộp, bạn viết những mẩu tin nhỏ (User Stories) dạng: "Với tư cách là người dùng, tôi muốn... để có thể...". Bạn phải liên tục sắp xếp xem cái nào quan trọng thì làm trước.
  • Làm rõ yêu cầu theo "thời gian thực": Trong mỗi Sprint, đội ngũ lập trình có thể hỏi bạn bất cứ lúc nào. Bạn cần có mặt để giải thích ngay lập tức để không làm gián đoạn tiến độ.

3.2. BA trong Waterfall

Waterfall là mô hình truyền thống, mọi thứ diễn ra theo trình tự từ trên xuống dưới như một dòng thác. Nếu Agile là buffet thì Waterfall là một bữa tiệc cưới được lên thực đơn kỹ lưỡng từ cả tháng trước. Lúc này, BA lại cần:

  • Sự ổn định: Ưu điểm là bạn sẽ có một lộ trình rõ ràng, ít bị "xoay như chong chóng" bởi những thay đổi bất ngờ. Nhưng áp lực là bạn phải đúng ngay từ đầu. Nếu bạn phân tích sai ở bước này, toàn bộ "tòa nhà" dự án phía sau có thể bị đổ vỡ.Trong Waterfall, BA tập trung nhiều vào giai đoạn đầu của dự án:
  • Làm kỹ ngay từ đầu: Bạn có nhiệm vụ phải thu thập bằng hết các yêu cầu của khách hàng. Một khi đã chuyển sang giai đoạn lập trình, việc quay lại sửa yêu cầu là cực kỳ khó khăn và tốn kém.
  • Tài liệu là "vua": Bạn sẽ dành rất nhiều thời gian để viết những bộ tài liệu đặc tả (SRS) chi tiết đến từng chân tơ kẽ tóc. Tài liệu này giống như một bản cam kết giữa bên mua và bên bán.

4. Các công cụ thường dùng của BA

Đã có kỹ năng tốt thì không thể thiếu "vũ khí" xịn. Một BA chuyên nghiệp không chỉ làm việc bằng đầu óc mà còn phải biết tận dụng công nghệ để biến những ý tưởng phức tạp thành hình ảnh dễ hiểu.

Dưới đây là bộ "đồ nghề" mà bất kỳ BA nào cũng nên bỏ túi để làm việc nhanh hơn và trông "pro" hơn:

  • Công cụ vẽ sơ đồ: Draw.io, Visio, Lucidchart
  • Công cụ quản lý công việc: Jira, Trello, Azure DevOps
  • Công cụ viết tài liệu: Confluence, Notion, Google Docs
  • Công cụ prototype: Figma, Balsamiq
  • Công cụ quản lý dữ liệu hoặc phân tích đơn giản: Excel, Google Sheets
  • Công cụ giao tiếp và phối hợp: Slack, Microsoft Teams

Việc sử dụng thành thạo công cụ sẽ giúp BA làm việc nhanh hơn, rõ ràng hơn và chuyên nghiệp hơn rất nhiều. Tuy nhiên, lời khuyên là: "Đừng cố gắng giỏi tất cả công cụ cùng một lúc". Hãy bắt đầu bằng việc thành thạo Draw.io để vẽ quy trình, Jira để quản lý yêu cầu và một công cụ viết tài liệu như Confluence hoặc Notion. Khi đã vững tay chèo, các công cụ khác bạn sẽ học rất nhanh thôi.

Cũng cần lưu ý rằng công cụ chỉ là phương tiện. Điều quan trọng hơn là tư duy phân tích, cách đặt câu hỏi và khả năng làm rõ vấn đề. Một BA giỏi không phải vì biết nhiều tool, mà vì biết dùng đúng tool để phục vụ đúng mục tiêu.

5. Kỹ năng cần có của một Business Analyst

Để trở thành một BA giỏi, bạn không chỉ “biết làm” mà phải “làm đúng và làm tới nơi”. Vì vậy, BA cần kết hợp cả kỹ năng cứngkỹ năng mềm.

5.1. Kỹ năng cứng

Về kỹ năng cứng, BA cần có tư duy phân tích logic để hiểu đúng vấn đề, hiểu cách tổ chức vận hành công việc (dù là phần mềm hay quy trình), biết viết tài liệu rõ ràng, sử dụng công cụ và có kiến thức domain (tài chính, thương mại, giáo dục,...).

  • Phân tích và tư duy logic
  • Hiểu cách hệ thống hoặc quy trình vận hành
  • Viết tài liệu
  • Sử dụng công cụ
  • Kiến thức domain

Điều đáng nói là BA không nhất thiết phải là người code giỏi, nhưng càng hiểu được cách hệ thống vận hành thì càng dễ làm việc với team kỹ thuật và càng dễ viết tài liệu chính xác.

5.2. Kỹ năng mềm

Kỹ năng mềm mới là yếu tố quyết định BA có “làm được việc” hay không. BA cần giao tiếp và lắng nghe tốt để tránh hiểu sai yêu cầu, biết đặt câu hỏi và phản biện để đào sâu insight, có tư duy hệ thống để nhìn được toàn bộ ảnh hưởng của một thay đổi, đồng thời quản lý stakeholder và giải quyết vấn đề một cách linh hoạt.

  • Giao tiếp và lắng nghe
  • Đặt câu hỏi và phản biện
  • Tư duy hệ thống
  • Quản lý stakeholder
  • Giải quyết vấn đề

Thực tế, rất nhiều người mới học BA thường tập trung quá nhiều vào tài liệu và công cụ, nhưng lại quên rằng BA là nghề làm việc với con người rất nhiều. Nếu bạn không thể hỏi đúng, nghe đúng, nói rõ và dung hòa được các bên, thì dù bạn hiểu nghiệp vụ đến đâu, dự án vẫn có thể đi lệch hướng.

6. Lộ trình phát triển nghề nghiệp của BA

BA là một vị trí có nhiều hướng phát triển linh hoạt. Dưới đây là lộ trình phổ biến bạn có thể tham khảo:

Điểm hay của nghề BA là bạn không bị đóng khung trong một con đường duy nhất. Tùy vào sở thích, điểm mạnh và môi trường làm việc, bạn có thể đi theo hướng sản phẩm, hướng quản lý, hướng tư vấn, hoặc trở thành chuyên gia nghiệp vụ trong một domain cụ thể.

7. Ai phù hợp để học và theo nghề BA?

BA là một nghề mở, không chỉ dành riêng cho dân IT. Trên thực tế, rất nhiều người đến với BA từ những nền tảng rất khác nhau.

Bạn có thể phù hợp với BA nếu bạn là:

  • Sinh viên hoặc người mới ra trường đang muốn tìm một vị trí có lộ trình rõ ràng trong môi trường doanh nghiệp
  • Người đi làm muốn chuyển ngành sang lĩnh vực công nghệ nhưng chưa muốn đi sâu vào lập trình
  • Dân vận hành, kinh doanh, CS, marketing, QA, tester... muốn mở rộng sang vai trò phân tích và phối hợp dự án
  • Người có kinh nghiệm trong một lĩnh vực cụ thể như tài chính, giáo dục, thương mại, logistics... và muốn tận dụng kiến thức domain để bước sang BA
  • Người thích phân tích, thích tìm hiểu vấn đề, thích làm việc với nhiều bên và muốn tạo ra tác động thực tế trong doanh nghiệp

Tất nhiên, BA không phải nghề “dễ” chỉ vì không cần code chuyên sâu. Đây là nghề đòi hỏi bạn phải vừa hiểu vấn đề, vừa hiểu con người, vừa có khả năng kết nối nhiều bộ phận. Nhưng nếu bạn thích suy nghĩ, thích giải quyết vấn đề và muốn phát triển lâu dài trong môi trường chuyên nghiệp, BA là một hướng đi rất đáng cân nhắc.

8. Kết luận

Business Analyst không chỉ là người “ghi nhận yêu cầu”, mà là người giúp doanh nghiệp giải quyết đúng vấn đề và xây dựng đúng giải pháp.

Trong bối cảnh doanh nghiệp ngày càng cần tối ưu vận hành và ra quyết định dựa trên dữ liệu, vai trò của BA ngày càng trở nên quan trọng, không chỉ trong ngành IT mà ở hầu hết các lĩnh vực.

Nếu bạn là người yêu thích việc giải mã những rắc rối, thích kết nối con người và đam mê việc tìm ra cách làm tốt hơn cho một vấn đề, BA chính là một lựa chọn phù hợp.

Hãy bắt đầu từ việc rèn luyện tư duy logic và kỹ năng đặt câu hỏi ngay hôm nay. Chúc bạn thành công trên con đường trở thành một BA thực thụ.